‘Thách thức của pentester không phải tìm ra điểm yếu mà là biết điểm dừng’
 13/11/2026
Rèn luyện từ thời sinh viên và sở hữu loạt chứng chỉ tấn công nâng cao như OSEP, CAPE, CRTL, kỹ sư trẻ Lê Đức Khiêm cho rằng điều khó nhất của nghề “hacker mũ trắng” không phải là tìm ra lỗ hổng, mà là biết dừng đúng lúc.
Tư duy của kẻ tấn công, mục tiêu của người bảo vệ
Tháng 9/2026, gần ba tháng sau khi gia nhập FPT Smart Cloud, Lê Đức Khiêm đạt chứng chỉ OffSec Experienced Penetration Tester (OSEP). Đây là kỳ thi thực hành nâng cao trên một mạng doanh nghiệp mô phỏng: thí sinh có 47 giờ 45 phút để thực hiện các mục tiêu khai thác được giao và thêm 24 giờ nộp báo cáo kỹ thuật, ghi lại bằng chứng cùng quá trình thực hiện. Khiêm hiện đang làm việc tại phòng Bảo mật Chủ động – đội từng lọt Top 18 toàn cầu tại Microsoft Zero Day Quest 2026, Top 10 toàn cầu tại Microsoft Zero Day Quest 2025 và đứng thứ 8 trên bảng xếp hạng thường niên Azure 2025 của Microsoft MSRC.
Với người ngoài ngành, công việc của Khiêm có thể gây bất ngờ. Theo Khiêm chia sẻ, gia đình cậu vẫn hình dung một kỹ sư bảo mật là người thiết lập các lớp phòng vệ cho hệ thống. Thực tế công việc của Khiêm là chủ động tìm lỗ hổng và mô phỏng những phương thức tấn công trong phạm vi được cấp phép. Mục tiêu cuối cùng vẫn là bảo vệ hệ thống bằng cách giúp đơn vị vận hành phát hiện và xử lý điểm yếu, lỗ hổng bảo mật. Tốt nghiệp ngành An Toàn Thông Tin – Đại học FPT (2025), Khiêm theo đuổi lĩnh vực này từ những năm còn ngồi trên giảng đường. Cậu cho biết mình thường dành thời gian cuối tuần cho Hack The Box – nền tảng thực hành an ninh mạng với các máy chủ, mạng mô phỏng và thử thách kỹ thuật. Việc giải bài trở thành thói quen để rèn kỹ năng và tìm hiểu những kỹ thuật chưa gặp trong chương trình học.
Chứng chỉ cho năng lực thực hành
Quá trình luyện tập đưa Khiêm đạt được thứ hạng cao trên Hack The Box, hoàn thành nhiều môi trường thực hành nâng cao và đạt các chứng chỉ như OSEP, CPTS, CAPE, CRTL… Trong lĩnh vực an toàn thông tin, các chứng chỉ bảo mật không đơn thuần là các bài kiểm tra lý thuyết. Mỗi chứng chỉ được thiết kế để đánh giá một nhóm năng lực riêng cho các bài toán bảo mật khác nhau:
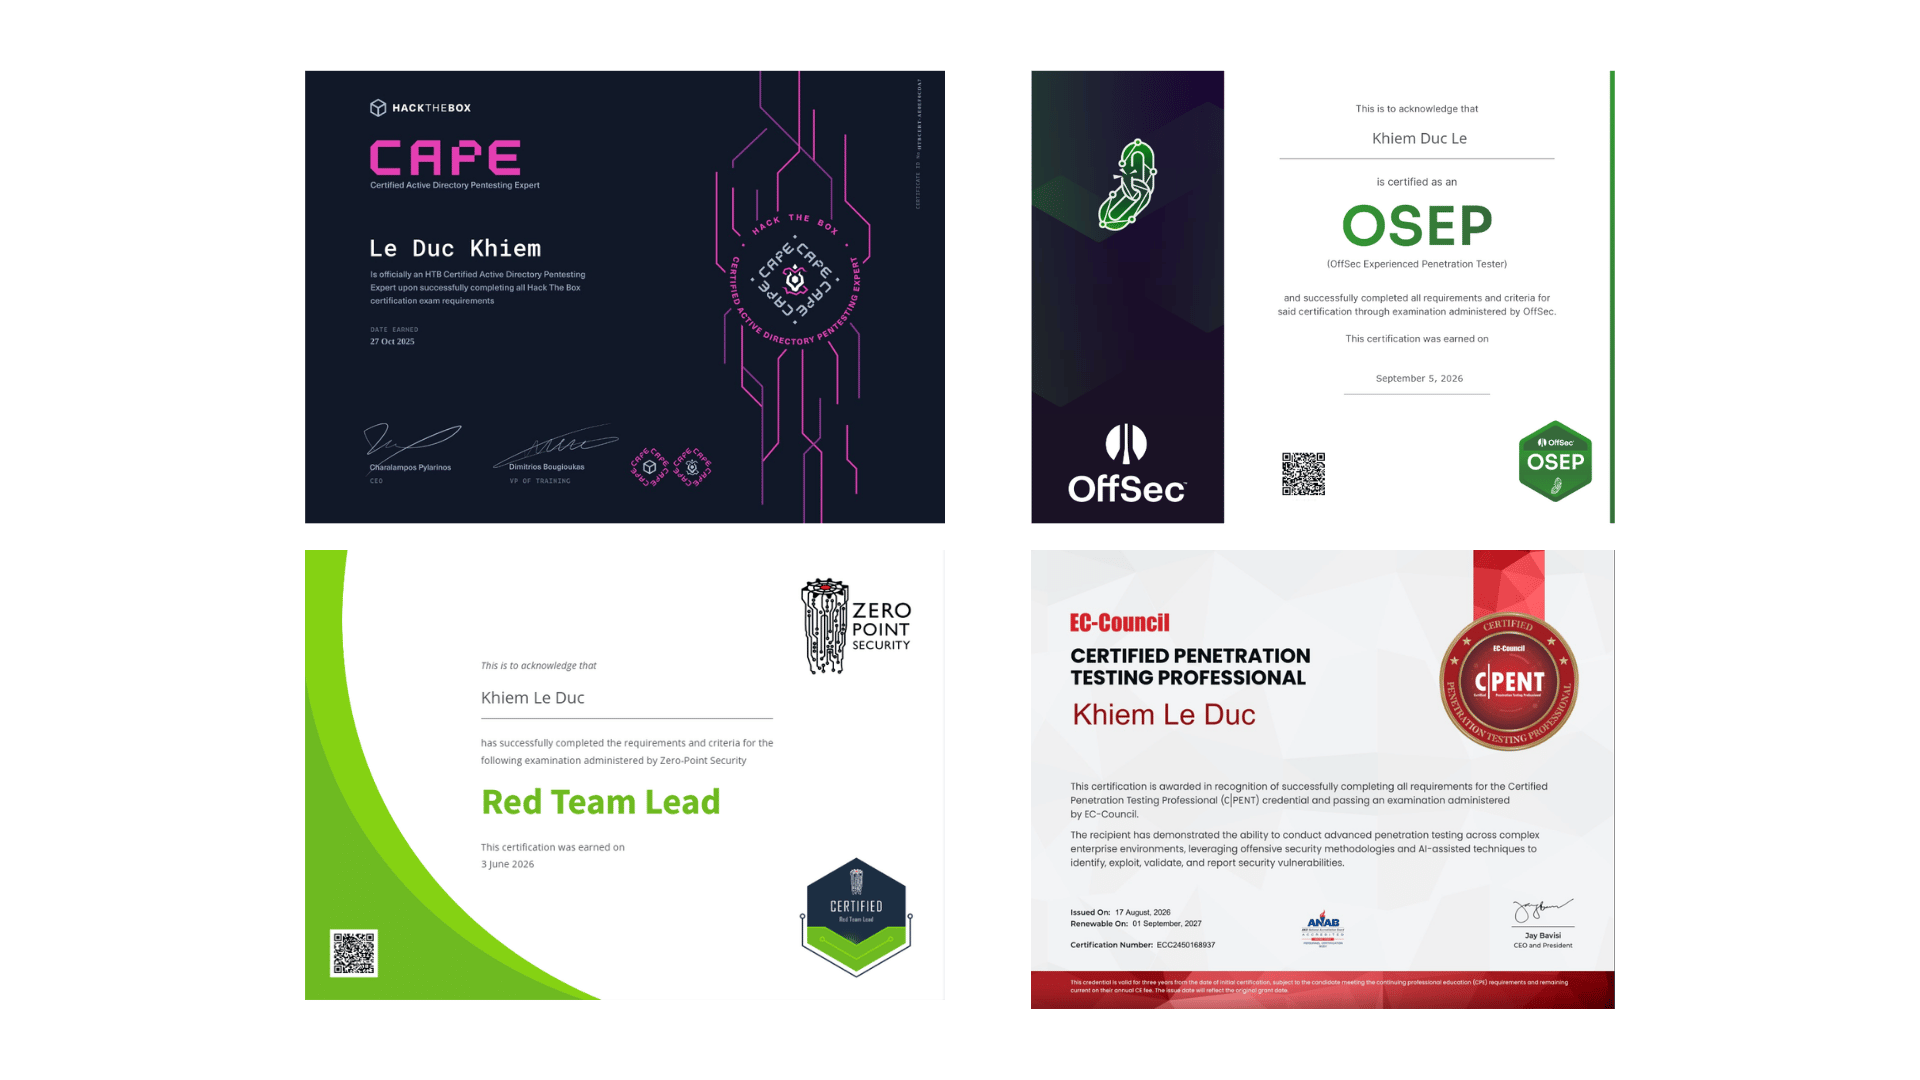
CAPE (HTB Certified Active Directory Pentesting Expert) của Hack The Box đòi hỏi kiến thức sâu về các cơ chế xác thực Kerberos, NTLM, giao thức LDAP, khả năng khai thác những điểm yếu trong cấu hình và quan hệ tin cậy giữa các domain, forest. Điểm khó của CAPE nằm ở khả năng kết hợp nhiều kỹ thuật để tìm ra các đường tấn công trong môi trường Active Directory phức tạp, đồng thời đánh giá rủi ro và đề xuất biện pháp khắc phục.
OSEP (OffSec Experienced Penetration Tester) của OffSec đánh giá năng lực thựchiện các kỹ thuật khai thác nâng cao trong môi trường doanh nghiệp có cơ chế phòng vệ, bao gồm tùy chỉnh công cụ, vượt qua các biện pháp bảo vệ AV/EDR, leo thang đặc quyền và di chuyển ngang trong mạng. Kỳ thi thực hành kéo dài 47 giờ 45 phút, yêu cầu thí sinh kết hợp nhiều kỹ thuật để hoàn thành mục tiêu khai thác và lập báo cáo kèm bằng chứng.
CRTL (Certified Red Team Lead) của Zero-Point Security đánh giá kỹ thuật Red Team nâng cao, đặc biệt về xây dựng hạ tầng C2, phát triển công cụ tùy chỉnh và né tránh cơ chế phát hiện trên Windows. Chứng chỉ tập trung vào năng lực thực hiện các kỹ thuật mô phỏng tấn công, không phải kỹ năng quản lý đội Red Team.
CPENT (Certified Penetration Testing Professional) của EC-Council củng cố phương pháp thực hiện kiểm thử, thu thập bằng chứng và trình bày phát hiện phục vụ đánh giá rủi ro. Khiêm đạt chứng chỉ này thông qua chương trình Hackers4Humanity với kỳ thi được tài trợ chi phí.
Nhìn lại hành trình chinh phục các chứng chỉ, Khiêm dành sự trân trọng đặc biệt cho người quản lý trực tiếp của mình. “Tôi cảm thấy may mắn và biết ơn anh Đặng Hải Sơn vì đã tạo điều kiện để tôi theo đuổi các mục tiêu chuyên môn. Anh chủ động sắp xếp công việc, cân đối tiến độ dự án để tôi có thời gian ôn luyện và tham gia các kỳ thi. Trong công việc, anh cũng rất nghiêm khắc về việc kiểm chứng kết quả và tuân thủ phạm vi kiểm thử. Những điều đó giúp tôi hiểu rằng đạt chứng chỉ là một bước trong quá trình phát triển năng lực, còn làm nghề chuyên nghiệp đòi hỏi sự cẩn trọng và trách nhiệm với từng quyết định của mình”, Khiêm chia sẻ.
“Nghề pentest”
Anh Đặng Hải Sơn, Trưởng phòng Bảo mật Chủ động, chia sẻ: “Khi tuyển dụng, tôi nhận thấy Khiêm có nền tảng khá vững và chịu khó tự học trên các nền tảng như Hack The Box. Nhưng điều tôi đánh giá cao nhất ở Khiêm là cách em làm việc trong dự án thực tế: tìm ra lỗ hổng bảo mật luôn kiểm chứng chắc chắn trước khi báo cáo, luôn đánh giá rủi ro trước khi thao tác trên hệ thống khách hàng và không bao giờ vượt ra ngoài phạm vi đã được cho phép. Đây là những nguyên tắc tôi đã dặn dò em từ những ngày đầu bước vào nghề pentest, kỷ luật và sự cẩn trọng còn quan trọng hơn cả kỹ năng kỹ thuật”.
Sự phát triển của Generative AI đang thay đổi cách các chuyên gia kiểm thử vận hành. Các công cụ AI ngày càng mạnh mẽ trong việc thu thập thông tin, xây dựng giả thuyết tấn công và tự động hoá một số bước kiểm thử. Tuy nhiên, AI có thể nhận diện nhầm, dẫn đến “cảnh báo giả” (false positives), đề xuất các hướng khai thác không khả thi vì thiếu đi ngữ cảnh hạ tầng (infrastructure context). Theo Khiêm, AI giúp tăng tốc nhiều khâu, nhưng con người phải kiểm chứng kết quả, giữ quyền quyết định và chịu trách nhiệm cuối cùng. Điều này đặc biệt quan trọng trong lĩnh vực an ninh mạng, nơi một nhận định sai hoặc thao tác không phù hợp có thể ảnh hưởng trực tiếp đến dữ liệu và dịch vụ của khách hàng.
“Thách thức của pentester không phải tìm ra điểm yếu mà là biết điểm dừng“. Khiêm khẳng định: “Một cuộc kiểm thử có thể sử dụng mọi kỹ thuật, nhưng thao tác cần nằm trong giới hạn được phép, cân nhắc tác động khi thực hiện bởi phía sau là dữ liệu và dịch vụ đang vận hành”.
Những cuối tuần rèn luyện và các chứng chỉ quốc tế đã giúp Khiêm củng cố nền tảng chuyên môn. Nhưng khi bước vào môi trường thực chiến tại FPT Smart Cloud, Khiêm hiểu rằng kỹ năng khai thác phải luôn vận hành dưới sự dẫn dắt của kỷ luật. Qua mỗi nhiệm vụ, dù đối mặt với những lỗ hổng phức tạp đến đâu, lời dặn từ những ngày đầu học nghề vẫn là kim chỉ nam để chàng kỹ sư trẻ tiến bước: luôn biết mình đang làm gì và biết rõ trách nhiệm của mình với từng hành động.
Yến Ly