Chuyên gia bảo mật FCI tham gia thực chiến tại Microsoft Zero Day Quest 2026
 25/03/2026
Trung tuần tháng 3 vừa qua tại Redmond, Washington, anh Đặng Hải Sơn – Trưởng phòng Phòng Bảo mật, Khối Vận hành lần thứ hai góp mặt tại Microsoft Zero Day Quest Live Hacking với mục tiêu kiểm chứng năng lực trên sân chơi quốc tế. Thành tích Top 20 không chỉ ghi dấu bước tiến của đội ngũ, mà còn mở ra những câu hỏi lớn hơn về giới hạn tiếp theo cần chinh phục.
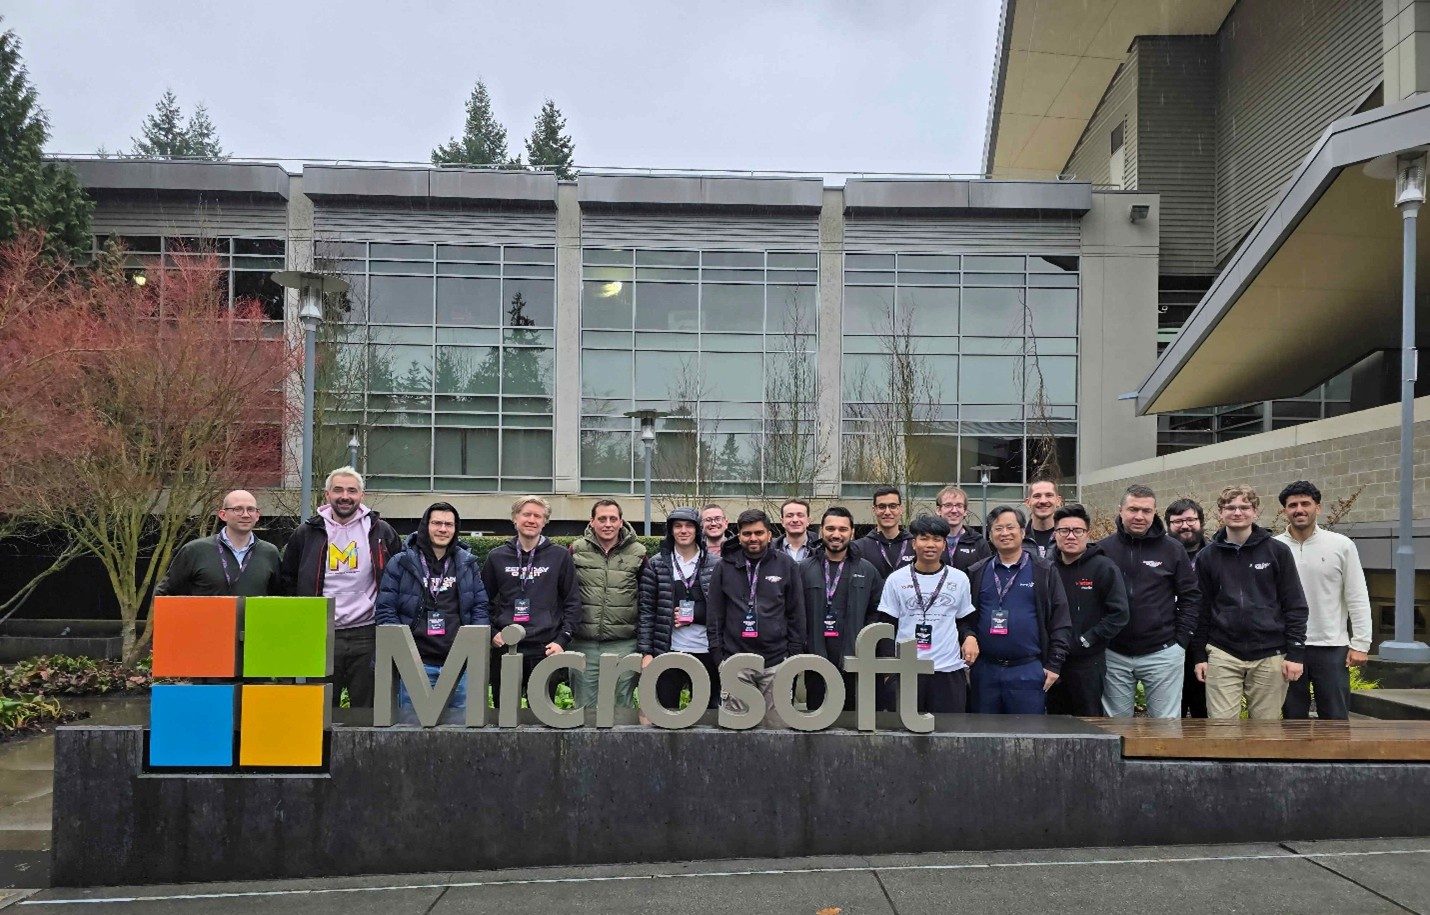
Anh Đặng Hải Sơn, Trưởng phòng Offensive Security tại FPT Smart Cloud, vừa dẫn đầu đại diện nhóm nghiên cứu bảo mật tham dự Microsoft Zero Day Quest 2026 tại Redmond, Washington. Đây là sự kiện Live Hacking lớn nhất từ trước đến nay do Microsoft chủ trì, quy tụ các nhà nghiên cứu bảo mật hàng đầu thế giới được mời theo tiêu chí khắt khe: hoặc đã từng submit lỗ hổng nghiêm trọng (Critical) vào MSRC, hoặc lọt top bảng xếp hạng qua vòng Research Challenge. Với anh Sơn, đây là lần thứ hai có mặt trong khán phòng đó và lần này, cánh cửa vào còn hẹp hơn năm ngoái.
Dưới đây là bài chia sẻ của anh Đặng Hải Sơn tại sự kiện Microsoft Zero Day Quest 2026.
Lần thứ hai đến sự kiện Microsoft Zero Day Quest Live Hacking – khi cuộc chơi không còn xa lạ, nhưng áp lực lại lớn hơn. Zero Day Quest không khiến ai trở thành anh hùng sau vài ngày. Nhưng lần đầu năm 2025 cho tôi thứ mà không sách vở nào dạy được: lần đầu tiên được bước vào sân chơi quốc tế thật sự – không phải ngồi từ xa xem qua bảng xếp hạng trực tuyến, mà đứng trong khán phòng, thở chung không khí với những người giỏi, và cảm nhận rõ ràng mình đang đứng ở vị trí nào trong cuộc chơi đó. Lần thứ hai này tôi đến không phải để tìm lại cảm giác đó nữa. Tôi đến để biết mình đã đi được bao xa kể từ đó.
Năm 2025, lần đầu tiên tôi đặt chân vào Campus Microsoft ở Redmond, có một cảm giác mà tôi không thể giả vờ là không có: bỡ ngỡ. Không phải vì không chuẩn bị – mà vì khi đứng ở nơi đó lần đầu, tôi mới thực sự hiểu khoảng cách giữa “làm tốt trong nước” và “đủ điều kiện ở sân chơi trên đất Mỹ” là bao nhiêu.
Năm 2026, tôi quay lại. Nhưng quay lại không có nghĩa là dễ hơn. Để có mặt tại Live Hacking Event năm nay, nhóm phải vượt qua một vòng thử thách còn khắt khe hơn lần trước. Và khi đã vào được vòng đối đầu trực tiếp, đối diện với chúng tôi không phải là những gương mặt mới – mà là các nhà nghiên cứu bảo mật kỳ cựu đến từ những nhóm bảo mật nổi tiếng trên khắp thế giới. Đây không còn là sân chơi để làm quen. Đây là nơi người ta đến để cạnh tranh thật.
Trước khi sự kiện chính thức bắt đầu, nhóm đã bước vào giai đoạn submit trong khuôn khổ Live Hacking Event – thời gian kéo dài từ 17/2 đến 18/3. Áp lực không đến từ deadline, mà đến từ bản chất của công việc: tìm lỗ hổng thật trong hệ thống thật, submit, rồi chờ. Chờ Microsoft verify. Chờ xem bug của mình có được ghi nhận không. Sau quá trình verify khẩn trương đó, cả hai lỗ hổng mà nhóm submit đều được ghi nhận. Với tôi, đó là khoảnh khắc thở phào thật sự.

Lần này tôi không mất thời gian quan sát để hiểu luật chơi. Tôi biết Microsoft mời bạn đến đây không phải vì bạn có tên tuổi hay vì bạn đến từ công ty lớn. Họ mời vì bạn đã tìm ra thứ họ chưa thấy. Hiểu được điều đó từ năm ngoái, tôi và nhóm đã chuẩn bị khác đi – không phải chuẩn bị để gây ấn tượng, mà chuẩn bị để làm việc thật.
Nhóm của tôi tập trung vào các bề mặt tấn công liên quan đến Azure và hạ tầng cloud – đúng trọng tâm mà Microsoft đặt ra năm nay: Cloud Security và AI Security. Và lần này, khi ngồi vào bàn, chúng tôi không cần giới thiệu dài. Ngôn ngữ chung đã có sẵn. Một trong những buổi làm việc khiến tôi nhớ nhất là khi đội MSRC ngồi trực tiếp cùng các nhà nghiên cứu bảo mật để đi sâu vào từng kịch bản khai thác. Năm nay, tôi chủ động hơn – đặt câu hỏi trước, đưa ra góc nhìn trước, và nhận ra rằng góc nhìn đó được lắng nghe. Khi phía Microsoft biết nhóm FPT Smart Cloud không phải lần đầu có mặt ở đây, từ làm quen, chúng tôi đi thẳng vào kỹ thuật.

Bên cạnh những giờ phút căng thẳng với không gian số, sự kiện còn mang đến những trải nghiệm thực tế vô cùng ấn tượng. Đáng nhớ nhất với tôi là khi tạm rời xa môi trường Cloud để tham gia workshop về Locksport (mở khóa vật lý). Cảm giác vặn chìa, tự tay “crack” thành công chiếc ổ khóa vật lý khắc logo Zero Day Quest 2026 thực sự rất trọn vẹn. Nó là một bài học thực tế đắt giá nhắc nhở tôi về tư duy của một Red Teamer: bảo mật là một chuỗi liên kết toàn diện. Lỗ hổng không chỉ nằm trong mã nguồn, mà có thể nằm ngay ở cánh cửa vật lý.
Sau nhiều ngày làm việc liên tục, kết quả của nhóm đã được ghi nhận chính thức. Trên bảng xếp hạng chung cuộc Zero Day Quest 2026, cái tên “Offensive Security Team – FPT Smart Cloud” chính thức cán đích ở vị trí thứ 18. Dù chưa phải là vị trí Top 1 rực rỡ nhất, nhưng việc lọt vào Top 20 và được vinh danh giữa những nhà nghiên cứu bảo mật hàng đầu thế giới là một cột mốc tự hào, chứng minh thực lực của chúng tôi trên bản đồ quốc tế.
Đặng Hải Sơn